Imagina que alguien está sentado en un auto estacionado en la calle, o escondido detrás de un arbusto, y logra escuchar perfectamente lo que estás diciendo por tus audífonos inalámbricos, sin haber tocado tu teléfono ni instalado ningún software especial. Suena a película de espías, pero es exactamente lo que un grupo de investigadores en China acaba de demostrar que es posible, usando nada más que ondas de radio y equipos que se pueden comprar en cualquier tienda electrónica.
La técnica se llama InjectEave y fue presentada en la conferencia de seguridad informática USENIX Security 2026. El trabajo estuvo liderado por Yan Long, profesor asistente de la Universidad de Ciencia y Tecnología de Hong Kong (HKUST) en su sede de Guangzhou, junto a un equipo de esa misma universidad y de la Universidad Politécnica de Hong Kong.
"Nuestro nuevo proyecto, InjectEave, muestra que las señales de radiofrecuencia (RF) pueden inducir fugas de información desde audífonos comunes y corrientes, permitiendo a un atacante obtener el audio de los audífonos desde hasta 30 metros de distancia, incluyendo a través de murallas", explicó Long en conversación con el medio especializado The Register.
Para entender por qué esto es tan interesante hay que saber que los aparatos electrónicos, como los audífonos, siempre emiten pequeñas señales electromagnéticas de forma involuntaria, casi como un eco invisible de lo que están procesando. Los expertos en seguridad llaman a esto un "canal lateral" (side-channel), y durante años se ha intentado captar esas señales de forma pasiva, es decir, escucharlas desde afuera.
El problema es que el sonido que viaja por un cable de audífonos es una señal muy débil y de baja frecuencia, mientras que la "antena" involuntaria del dispositivo emite mejor en frecuencias mucho más altas. Es como intentar escuchar un susurro en medio de un estadio lleno de gente gritando: la señal útil se pierde en el ruido.
La innovación de InjectEave es que, en vez de solo escuchar, el atacante dispara activamente una señal de radio de entre 0 y 9 MHz hacia el dispositivo objetivo. Esa señal inyectada se mezcla dentro de los componentes electrónicos del aparato —como amplificadores, conversores de audio o transformadores de energía— y termina "montando" el audio secreto sobre una frecuencia mucho más fácil de detectar a distancia, algo así como poner el susurro sobre un megáfono sin que la víctima se entere.
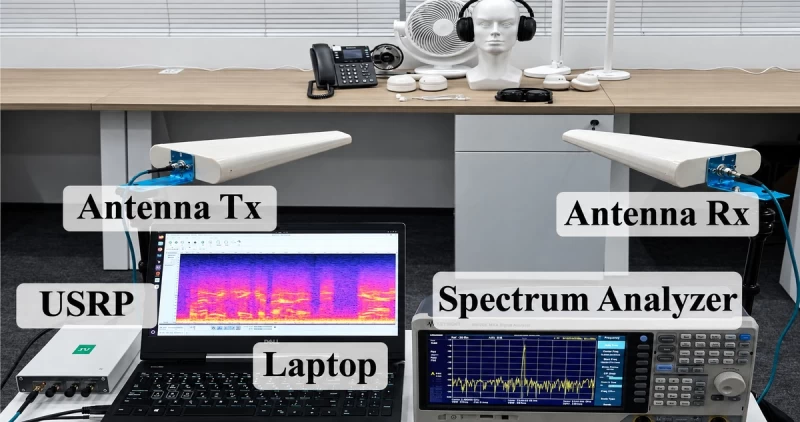
Para hacerlo, el equipo usó material fácilmente accesible en cualquier tienda de electrónica: una radio definida por software USRP B210, antenas, un analizador de espectro y un computador portátil, más un amplificador de radiofrecuencia opcional para extender el alcance.
Los investigadores probaron la técnica en 11 dispositivos disponibles comercialmente, entre ellos audífonos Sony, Apple, Philips, HP y Xiaomi, además de un teléfono fijo por internet (VoIP), ventiladores inteligentes y lámparas inteligentes. "Hemos verificado la nueva vulnerabilidad en múltiples dispositivos comerciales, incluyendo marcas como Sony, HP, Philips, entre otras", señaló Long.
Según el estudio —presentado bajo el título "Injected and Leaked" (algo así como "Inyectado y filtrado")—, en la mayoría de los dispositivos lograron espiar desde más de 2 metros de distancia y a través de muros, con un máximo de 30 metros para recuperar audio inteligible de audífonos usando el amplificador adicional. Sin ese refuerzo, el alcance típico rondó entre 1 y 6 metros.
Los escenarios de prueba no fueron solo de laboratorio: documentaron casos de espionaje a través de las murallas de una habitación de hotel, y ataques con el equipo escondido dentro de una maleta cercana o camuflado en muebles de oficina.
Pero el riesgo no se limita a escuchar conversaciones. Con lámparas y ventiladores inteligentes, el equipo demostró que se puede inferir qué está haciendo una persona en su casa con solo monitorear las señales de control y consumo eléctrico. Por ejemplo, detectar que una lámpara se apagó y un ventilador entró en "modo sueño" durante la noche permite deducir los horarios de descanso de alguien sin necesidad de cámaras.
Y una cosa más: el equipo llevó la demostración a un extremo inquietante. Diseñaron un ataque llamado "Eavesdrop-Synthesize-Inject" (escuchar, sintetizar e inyectar) en el que, tras detectar palabras clave como "cotización" o "confirmación" en una llamada de teléfono fijo, el sistema usaba una herramienta de clonación de voz llamada IndexTTS-2 para fabricar una respuesta falsa con la misma voz de la víctima, e inyectarla de vuelta en la línea para cambiar, por ejemplo, un "acepto" por un "rechazo".
Un detalle interesante para quienes piensan en soluciones fáciles: los investigadores advierten que InjectEave es inmune a defensas digitales como el cifrado, porque la fuga de información ocurre en la parte analógica del circuito, antes de que cualquier dato se transforme en ceros y unos. "Mitigaciones conscientes del hardware, como el cableado de par trenzado, el blindaje y los filtros, pueden reducir la energía que la señal inyectada acopla al dispositivo", explican en el estudio, aunque aclaran que "estas medidas elevan la vara, pero no garantizan inmunidad".
Por ahora, InjectEave sigue siendo una prueba de concepto académica, con detalles técnicos clave como las frecuencias exactas deliberadamente omitidos por los propios autores. Pero deja una pregunta incómoda flotando en el aire, literalmente: si hasta el zumbido invisible de un ventilador puede convertirse en un soplón de nuestra rutina diaria, ¿cuántos otros objetos cotidianos están, sin saberlo, contándole nuestra vida a quien sepa cómo escuchar?
¿Cómo hicimos esta nota?
Esta nota fue redactada con la inteligencia artificial de Claude (Anthropic). El periodista investigó preliminarmente, seleccionó las fuentes y las entregó a Claude para su redacción usando como referencia el estilo de escritura del autor. Luego el periodista revisó la nota, realizó ediciones y verificó sus fuentes.